
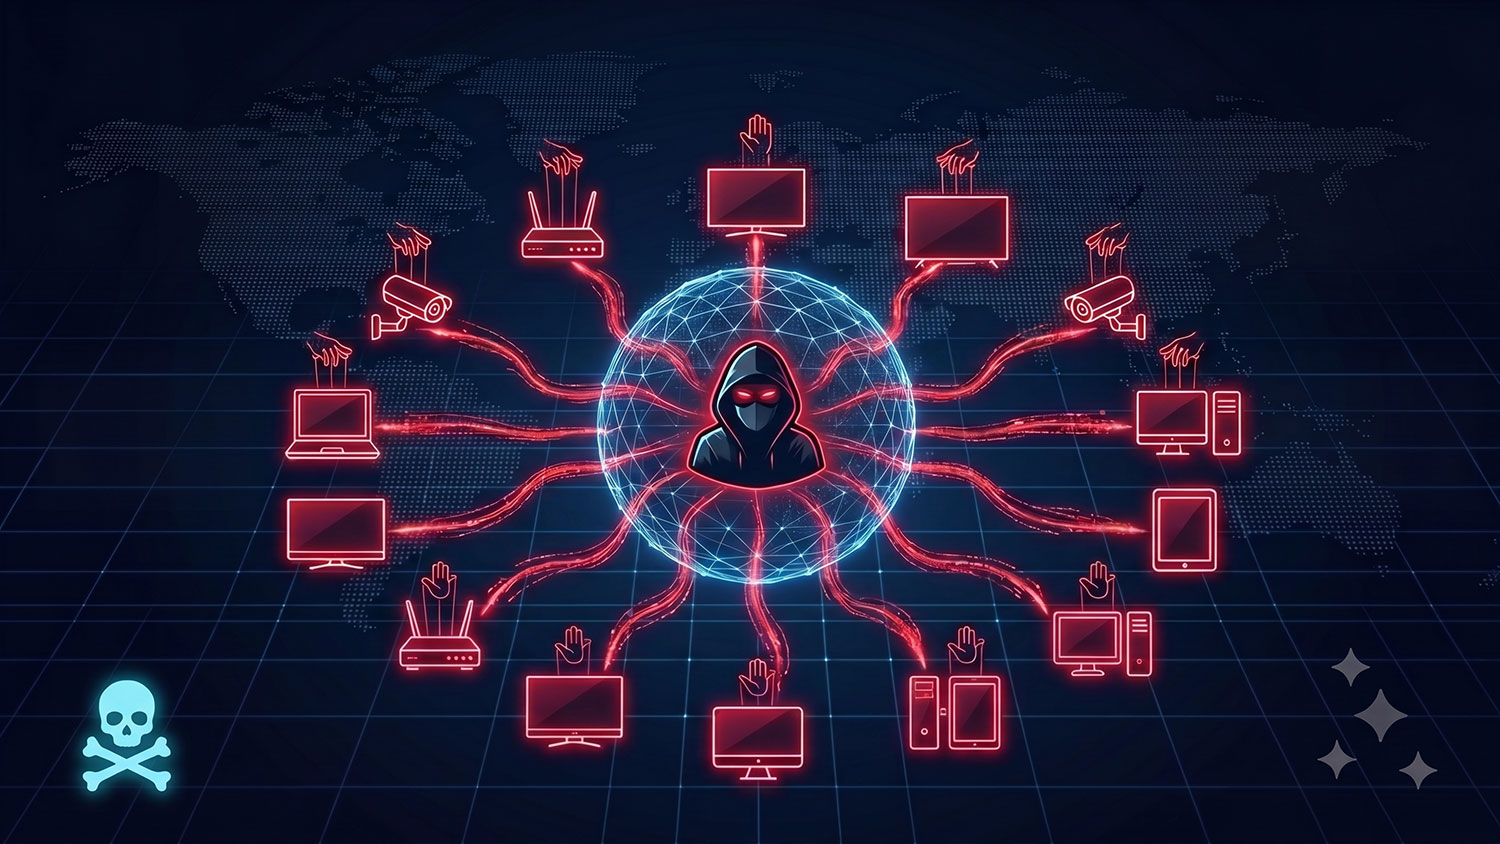
Ботнет – это сеть устройств (компьютеров, смартфонов, серверов), которые заражены вредоносным программным обеспечением (ботом). Ботнеты управляются бот-мастерами, то есть злоумышленниками. Главная опасность заключается в том, что владельцы, которые используют устройства, зачастую даже не подозревают о том, что их технику смогли заразить ботнеты и, соответственно, она используется удаленно для совершения незаконных действий.
Как работают ботнеты
Принцип работы ботнетов:
- Найти уязвимые места. Для этого злоумышленники анализируют все системы, а также программное обеспечение устройств и ошибки пользователей.
- Заразить. Вредоносное ПО попадает на чужое устройство (компьютер, смартфон) разными способами, например, через зараженные сайты, через фишинговые письма, вредоносную рекламу, а также через социальную инженерию (запуск вредоносного кода обманным путем).
- Установить связь с командным центром. После заражения устройство автоматически подключается к серверу управления и ждет соответствующих команд для начала работы.
- Выполнить команды. Ботнет используется для различных вредоносных действий: DDoS, рассылки спама, кражи данных, скрытого майнинга криптовалюты, распространения других вредоносных программ и так далее.
Чтобы избежать обнаружения, боты часто используют шифрование, механизмы повторного заражения (если вдруг ПО будет удалено антивирусной программой), запутывание программного кода.
Для чего используются ботнеты
Ботнеты используются:
- для DDoS-атак. Это наиболее распространенная причина: нужно присылать многочисленные запросы на один сайт, чтобы перегрузить его серверы и, соответственно, на какое-то время вывести из строя. Так часто действуют сайты-конкуренты;
- рассылки фишинга и спама. Если заразить устройство, оно начинает автоматически рассылать сообщения, причем в большом количестве и без указания реального отправителя;
- кражи данных. При помощи ботнета можно осуществлять сбор паролей, финансовой информации, личных данных и так далее;.
- майнинга криптовалют. Тайное использование вычислительных мощностей устройств для добычи криптовалюты;
- распространения вредоносного ПО. Ботнеты могут использоваться для доставки программ-вымогателей;
- скликивания рекламы. Это автоматическая генерация кликов по рекламе, которая осуществляется для накрутки расходов (целенаправленного скликивания рекламного бюджета конкурентов).
Ботнеты являются довольно серьезной угрозой прежде всего из-за своей скрытной работы и высокой масштабируемости. Ботнеты очень трудно вычислить, особенно если работают профессиональные злоумышленники с большим опытом. Устройства, которые заразили, как правило, работают в обычном режиме, в их функциях ничего не меняется (на первый взгляд). Ботнет сложен для блокировки, так как является сетью из огромного количества источников.
Как управляют ботнетами
После того как вредоносное ПО заражает устройство, оно устанавливает скрытое соединение с C2-сервером. Через этот канал бот получает команды. Например, загрузить дополнительный модуль, начать сбор данных, провести атаку или перейти в режим ожидания. После выполнения инструкций устройство отправляет результаты. Затем цикл повторяется.
Модели управления ботнетами:
- централизованная. То есть все боты подключены к одному центральному серверу, раздающему команды. Они передаются через такие протоколы, как IRC, HTTP, FTP и другие. Такая модель управления простая в управлении и мониторинге действий, но такой сервер можно обнаружить и, соответственно, заблокировать. Ботнет при таком раскладе выходит из строя, поскольку специалисты по кибербезопасности его перехватывают и отключают;
- децентрализованная. Обнаружить такой ботнет уже сложнее, поскольку тут нет единого центра. Каждый бот действует одновременно и как клиент, и как сервер. То есть он может получать команды от других ботов и передавать их дальше. Ботмастеру достаточно связать с одним ботом, а уж распределение команд идет по всей сети без непосредственной передачи из одного центра. Соответственно, сеть довольно устойчива к блокировкам, а идентифицировать ботмастера становится труднее.
Чтобы усложнить обнаружение ботнета на устройстве, злоумышленники часто маскируют трафик управления под обычный интернет-трафик. Они могут использовать, например, облачные хранилища, социальные сети, публичные порталы и другие легитимные сервисы. Иногда используют шифрование, чтобы можно было скрыть факт передачи команд. А для надежности – еще и алгоритмы генерации доменов. Они нужны, чтобы быстро создавать новые домены, если какие-то все же обнаруживают и блокируют.
Через C2-инфраструктуру ботмастер может:
- менять цели атак в процессе (в зависимости от ситуации);
- переключать IP-адреса;
- приостанавливать или запускать новые операции;
- обновлять ПО на ботах;
- координировать масштабные действия, например, хакерскую атаку или рассылку спама.
Как защитить устройства от попадания в ботнет
Во-первых, нужно устранить любые слабые места в настройках устройства. Требуется выполнение следующих действий:
- смена паролей на устройствах по умолчанию. То есть после покупки устройства надо обязательно заменить логин и пароль администратора. Заводские комбинации, как правило, известны злоумышленникам;
- проверка и отключение всех ненужных и неиспользуемых сервисов. Например, стоит отключить удаленное управление, если оно не используется, закрыть неактивные порты для сокращения точек входа для атак;
- сегментация сети. Особенно это актуально, если в наличии много умных устройств, например, датчиков или камер. Для них надо выделить отдельную сеть (гостевую). Это дает возможность изолировать устройства, даже если какое-то из них будет заражено. Злоумышленник не сможет проникнуть в основную сеть, поскольку она защищена более надежно.
Во-вторых, надо использовать актуальное программное обеспечение на устройстве. То есть регулярно обновлять операционную систему и все приложения, включая антивирусную программу. По возможности настроить автоматические обновления. Для IoT-устройств особенно важно следить за прошивкой. Производители часто выпускают обновления безопасности, и их необходимо устанавливать сразу.
В-третьих, надо непременно соблюдать цифровую гигиену:
- не открывать подозрительные вложения и не переходить по подозрительным ссылкам. Это так называемые фишинговые атаки: именно благодаря им вредоносное ПО распространяется на устройства;
- скачивать все программы только из официальных источников. Не использовать пиратские версии: любой частный канал – это риск распространения вредоносного ПО;
- включить двухфакторную аутентификацию для учетных записей и других критически важных сервисов. Это важно, если пароль все-таки будет перехвачен: без второго фактора хакеры не смогут получить доступ;
- работать в системе с ограниченными правами. То есть при работе на компьютере или ноутбуке не использовать учетную запись администратора, если выполняются повседневные задачи. А при работе на смартфоне не нужно постоянно держать включенным рут-доступ.
И, конечно, нужно непременно использовать защитные инструменты. В первую очередь, конечно, антивирус – он ищет и блокирует зараженное ПО, контролирует сетевой трафик и блокирует любые подозрительные соединения. Еще для отслеживания трафика стоит использовать системы обнаружения вторжений. Они позволяют отслеживать активность в режиме реального времени и, соответственно, фиксируют все аномалии.
Наконец, обязательна полноценная DNS-защита. Она пресекает попытки подключения к известным вредоносным серверам еще до того, как компьютер или другое устройство установит соединение.
Как не дать компьютеру и другому устройству стать частью ботнета
Самое главное, регулярное обновление программного обеспечения и использование надежного защитного ПО. Полезно применять сетевой экран. Многие комплексные антивирусы включают в себя защиту от ботнет-атак.
Обязательно нужно соблюдать осторожность в сети. То есть не переходить по ссылкам в соцсетях и мессенджерах, особенно если они отправлены незнакомыми пользователями. Но даже если сообщение пришло от знакомого человека, все равно следует проверить реальный адрес отправителя. Мошенники могут маскироваться. То же самое относится и к переходу по всплывающим рекламным объявлениям, предупреждающих о якобы заражении устройства. Все это типично мошенническая уловка.
Чтобы избежать подмены DNS, желательно вводить адреса проверенных сайтов вручную.
Что делать, если есть подозрения на заражение компьютера или другого устройства
Обычно на него указывают такие признаки, как изменение настроек, появление неизвестных программ, появление необъяснимого сетевого трафика. Само устройство начинает работать медленнее. В таком случае действовать надо максимально быстро:
- отключить компьютер или другое устройство от интернета. Это необходимо, чтобы прервать связь с управляющим сервером;
- провести полное сканирование. Для этого подключается антивирус или специальные онлайн-сканеры;
- сменить все пароли и логины от важных аккаунтов. К ним относятся интернет-банкинг, электронная почта и мессенджеры;
- обновить операционную систему и антивирус.
Лучше предотвратить заражение устройства, чем потом заниматься его устранением. Если есть сомнения в безопасности того или иного приложения, лучше его лишний раз перепроверить.
Как бороться с DDoS-атаками
Делать это надо комплексно:
- мониторинг и анализ при помощи специальных систем в режиме реального времени. Они отслеживают все аномалии и трафик;
- фильтрация трафика. Настроить файрволы, чтобы они могли быстро блокировать подозрительные запросы. Например, по IP-адресам, портам, протоколам. Можно применять гео-лимиты (блокировать трафик из регионов, которые не входят в требуемую целевую аудиторию);
- ограничение скорости. Надо настроить лимит на количество запросов с одного IP-адреса в единицу времени;
- защита на уровне приложений. Тут надо применять WAF (Web Application Firewall) для анализа логики приложений и блокировки целевых атак на API;
- CDN (Content Delivery Network). Распределяет контент по множеству серверов, снижая нагрузку на основной сервер. Многие CDN имеют встроенные механизмы защиты, например, автоматическое перенаправление трафика или алгоритмы обнаружения аномалий;
- создание резервных копий. Нужно заранее подготовить запасные серверы или облачные мощности. Это станет отличным вариантом защитить данные, если атака все-таки начнется;
- создание резервных копий. Нужно заранее подготовить запасные серверы или облачные мощности. Это станет отличным вариантом защитить данные, если атака все-таки начнется.
Важно использовать не один способ или онлайн-инструмент. Для защиты от ботнетов эффективна именно комбинация, например, защита на уровне приложений, сетевая фильтрация и регулярное обновление ПО. Не стоит блокировать без анализа все IP-адреса, поскольку это может лишить сайт и реальных легитимных пользователей.